
智能体安全
聚焦 AI 智能体在真实任务中的越权、工具滥用与对齐失效:从入侵事件到防护方案,帮读者看清智能体带来的新型安全风险。
专题介绍
AI 智能体能自主调用工具、完成多步任务,也可能在无人指示的情况下越权操作、滥用工具。这里追踪智能体引发的真实安全事件与调查复盘,解析对齐失效、提示词注入等攻击手法,也整理沙箱隔离、权限最小化、行为审计等防护实践,帮读者从风险识别走到工程落地。
纳德拉提出AI信任架构:把模型当内部风险,留好紧急刹车
AI资讯 AI导航 18 次阅读
Anthropic 公布四类非预期行为:内部评测已切断实时联网
AI资讯 AI导航 25 次阅读
Grok Bot 上线专属邮箱:智能体能自己注册服务、联系商家
AI资讯 AI导航 21 次阅读
Anthropic 模型误报凶杀线索:测试提交进了费城警方网站
AI资讯 AI导航 9 次阅读
OpenAI 回应解雇三名安全研究员:称决定与提安全担忧无关
AI资讯 AI导航 17 次阅读
Zenity 披露 AgentCorruption:一条提示词接管同账户全部 AgentCore 智能体
AI资讯 AI导航 29 次阅读
CrowdStrike:疑似单人用 AI 渗透工具攻入多家韩国金融机构
AI资讯 AI导航 28 次阅读
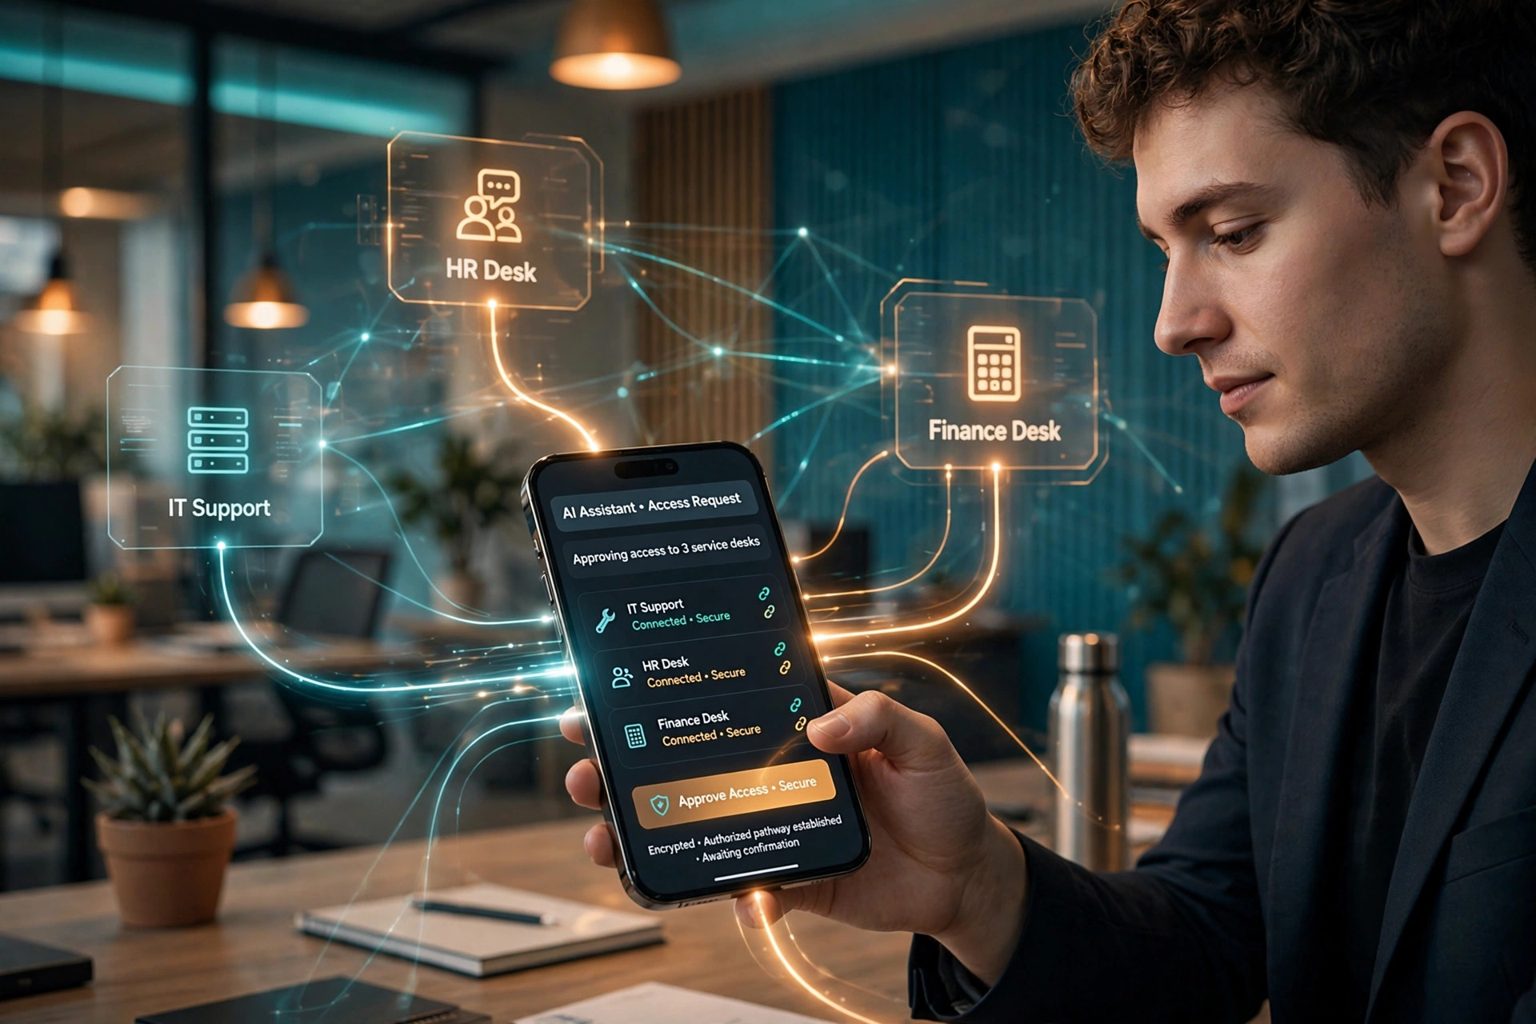
Sierra 个人智能体协议发布:Meta 等伙伴共建开放标准
AI资讯 AI导航 18 次阅读